IT之家 9 月 23 日消息,Cisco Talos 于昨日(9 月 22 日)发布博文,公开了名为 ClosedQuorum 的 AI 恶意软件。该恶意软件主要针对 Windows 11 系统,会调用谷歌 Gemini、DeepSeek、Qwen 和 Mistral(按原文顺序排列)AI 模型,在成功渗透用户电脑后自动做出判断,从而筛选出攻击目标的最具价值数据。
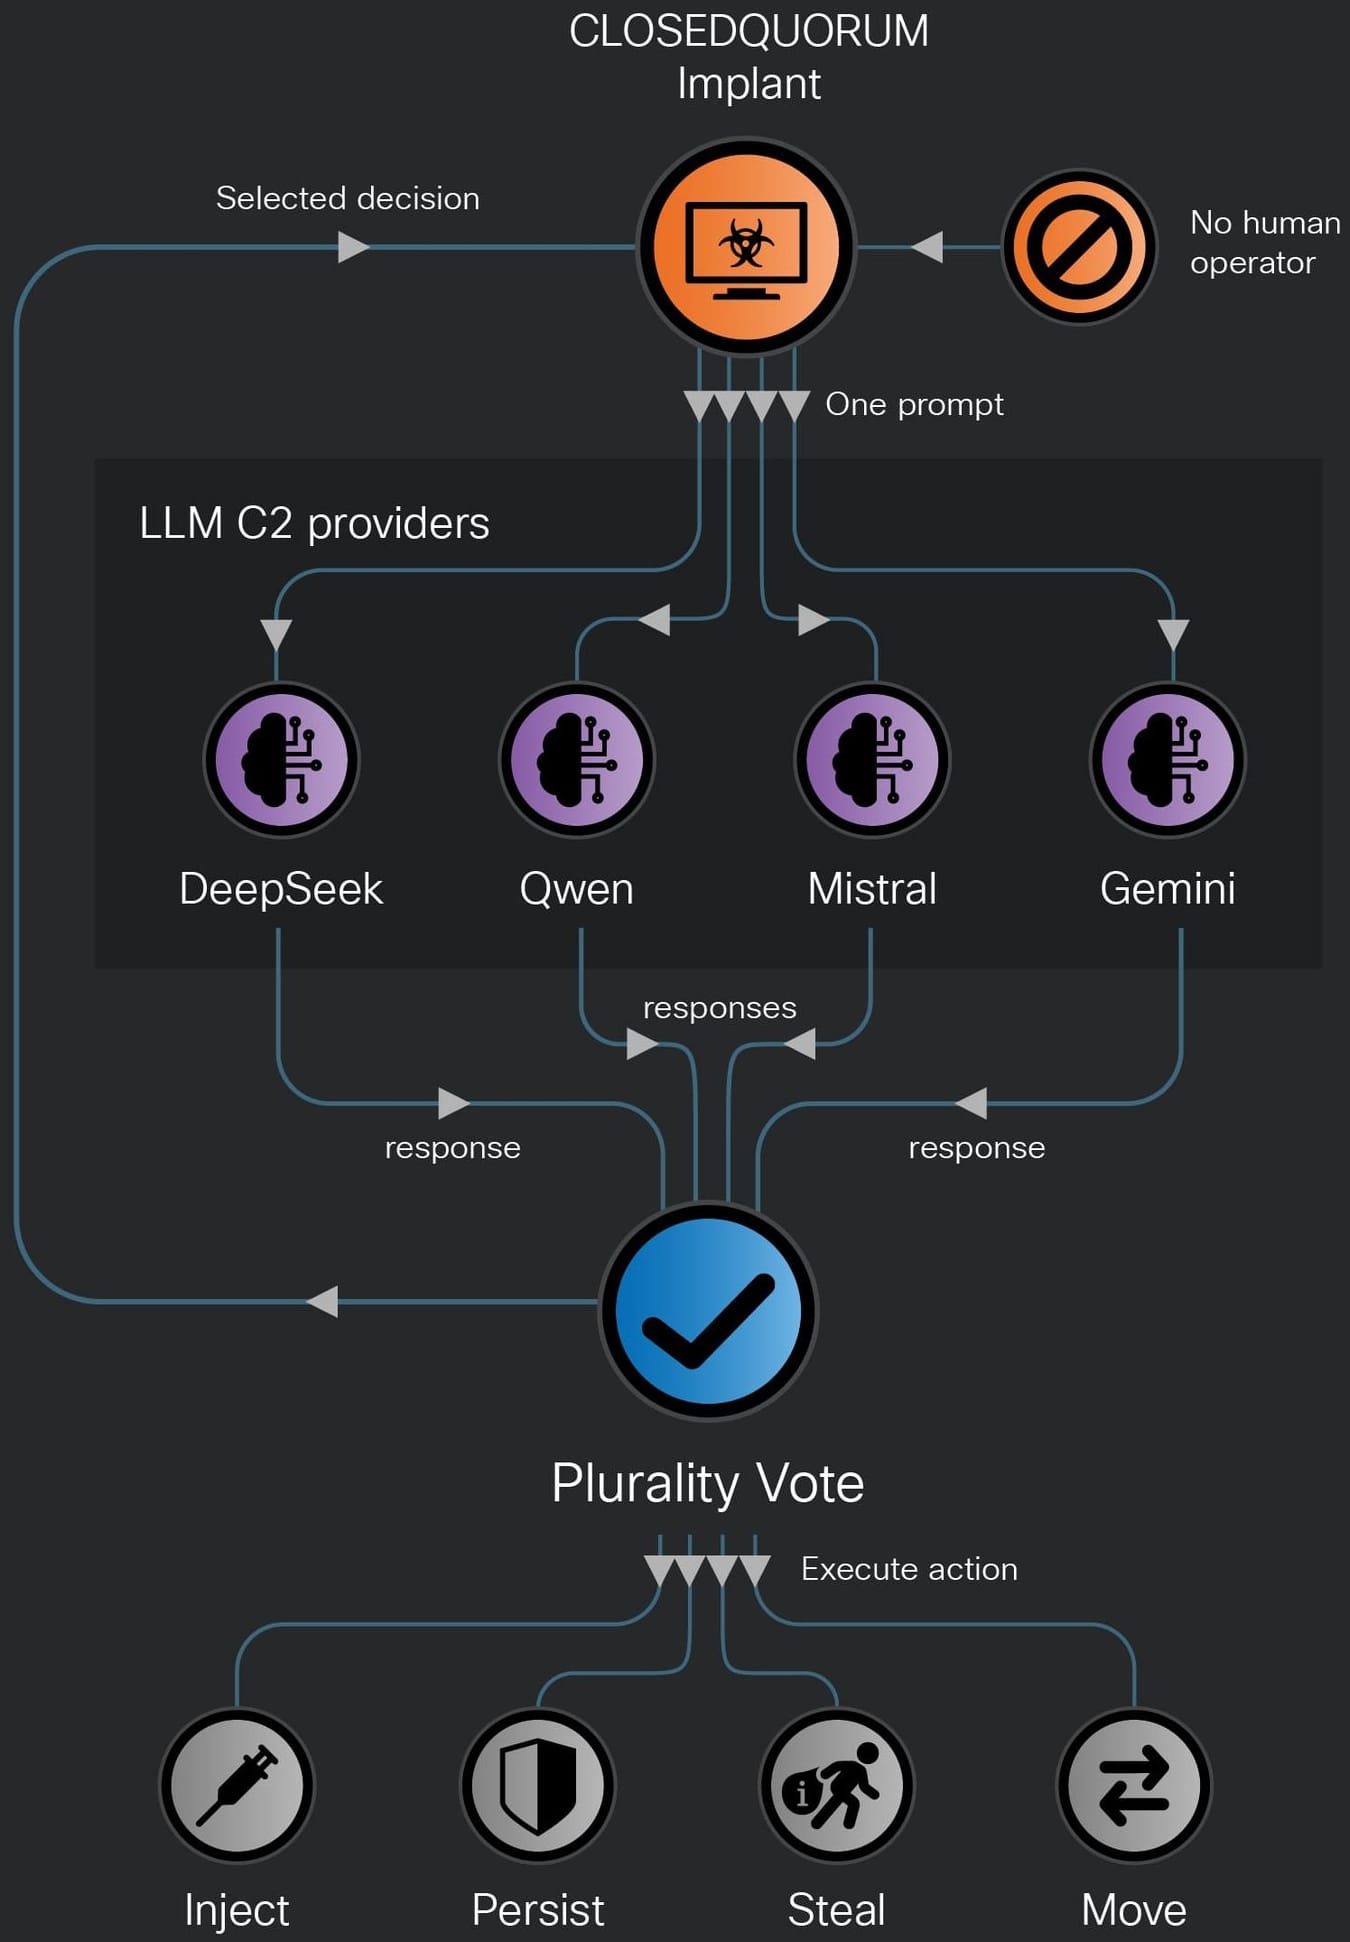
该安全团队在对 ClosedQuorum 恶意软件进行深入分析后发现,该软件在成功入侵目标设备后,会利用多个 AI 模型来规划攻击策略,**包括窃取浏览器登录凭据、提取加密货币相关信息、实现恶意软件的持久化运行,以及横向传播恶意软件。**IT之家附上相关图片如下:
该团队指出,这款恶意软件基于 Go 语言开发,无需人类操作员下达指令,能够完全自主运行,并利用侦察信息和投票机制来决定下一步的攻击动作。
Talos 将 ClosedQuorum 描述为首个公开记录的 Windows 植入程序,该程序将战术指挥与控制(C2)决策权委托给一组 AI 模型,并评价称这为恶意操作带来了更高的速度和可扩展性。
Kaiyun深耕篮球赛程领域,用心服务每一位用户。


Kaiyun以比赛结果为核心,带来高效便捷的体验。
Kaiyun以支持按赛事、日期、联赛多维度筛选,快速定位目标比赛。为核心,带来高效便捷的体验。
5条评论

Kaiyun围绕数据源经过多重校验,确保比分与赛程信息的准确性。不断创新,回应用户的真实需求。
艾米莉·布朗特
2017年12月4日下午3:12

精选界面简洁清晰,适合赛前查看与赛后复盘使用。内容,Kaiyun与你一同发现更多精彩。
艾米莉·布朗特
2017年12月4日下午3:12
想了解更多比赛进程实时更新,包含开场时间、半场及完场赛果。相关内容,尽在Kaiyun。
艾米莉·布朗特
2017年12月4日下午3:12